نرم افزار تبدیل کد هش به عدد فقط میتواند هش یک راند تمامشده را به عدد و ضریب همان راند تبدیل کند؛ هیچ نرمافزاری از روی هشی که پیش از شروع راند نمایش داده میشود، ضریب راند بعد را پیدا نمیکند، چون هش یکطرفه است. کد هش در بازی انفجار برای «عدالتپذیری» (Provably Fair) به کار میرود: سایت پیش از راند به نتیجه متعهد میشود و بعد از راند میتوانید درستی ضریب را بررسی کنید. در این راهنما که در آبان ۱۴۰۵ بهروز شده، فرق هش با رمزگذاری، تفاوت MD5 و SHA-256، روش بررسی یک راند و دلیل رمزگشایینشدن هش را توضیح میدهیم.
در بازیهای انفجاری که عدالتپذیر هستند، ضریب هر راند از یک رشتهی تصادفی به نام «دانه» (Seed) ساخته میشود و سایت پیش از شروع راند فقط هش این دانه را نشان میدهد. در ادامه توضیح میدهیم هش چیست، چرا نمیتوان آن را به متن یا عدد اصلی برگرداند و چطور با آن درستی یک راند گذشته را بررسی کنید.
- پیش از انتخاب سایت شرط بندی بازی انفجار، مقایسهی سایتها و نکات امنیتی آنها را بخوانید.

جدول کد هش
| امنیت کد هش | بالا در SHA-256؛ MD5 منسوخ است |
| ماهیت Hash Code | تابع یکطرفه، نه رمزگذاری |
| قابل مشاهده | تراکنشهای رمزارز و صفحهی عدالتپذیری بازی انفجار |
| طول خروجی | ۲۵۶ بیت در SHA-256 و ۱۲۸ بیت در MD5 |
کد هش چیست؟
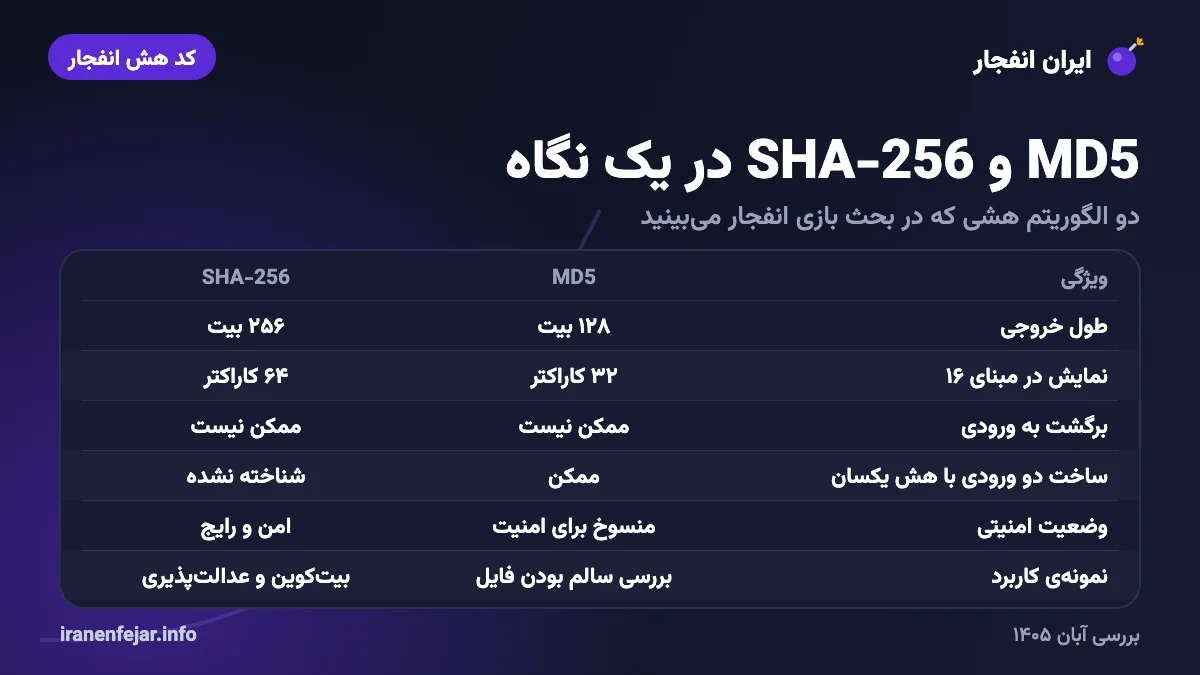
کد هش (Hash) خروجی یک تابع درهمساز است: هر متن یا فایلی را، با هر طولی، به رشتهای با طول ثابت تبدیل میکند که معمولا با رقمهای ۰ تا ۹ و حروف a تا f، یعنی در مبنای ۱۶، نوشته میشود. طول این رشته به الگوریتم بستگی دارد؛ مثلا طول هش MD5، ۳۲ کاراکتر و طول هش SHA-256، ۶۴ کاراکتر است و کوچکترین تغییر در ورودی، هش را کاملا عوض میکند.
هش با رمزگذاری فرق دارد: متن رمزگذاریشده را میتوان با کلید دوباره باز کرد، اما هش یکطرفه است و کلیدی برای برگرداندن آن به ورودی وجود ندارد. به همین دلیل از هش برای بررسی سالم بودن فایلها، نگهداری امن رمزها، ثبت تراکنشهای رمزارز و در بازیهای عدالتپذیر برای تعهد سایت به نتیجهی راند استفاده میشود.
- برای دیدن این کد می توانید به سایت بازی انفجار بروید؛ در بازیهای عدالتپذیر، هش هر راند معمولا در تاریخچه یا جزئیات همان راند نمایش داده میشود.
نقش کد هش در بازی انفجار
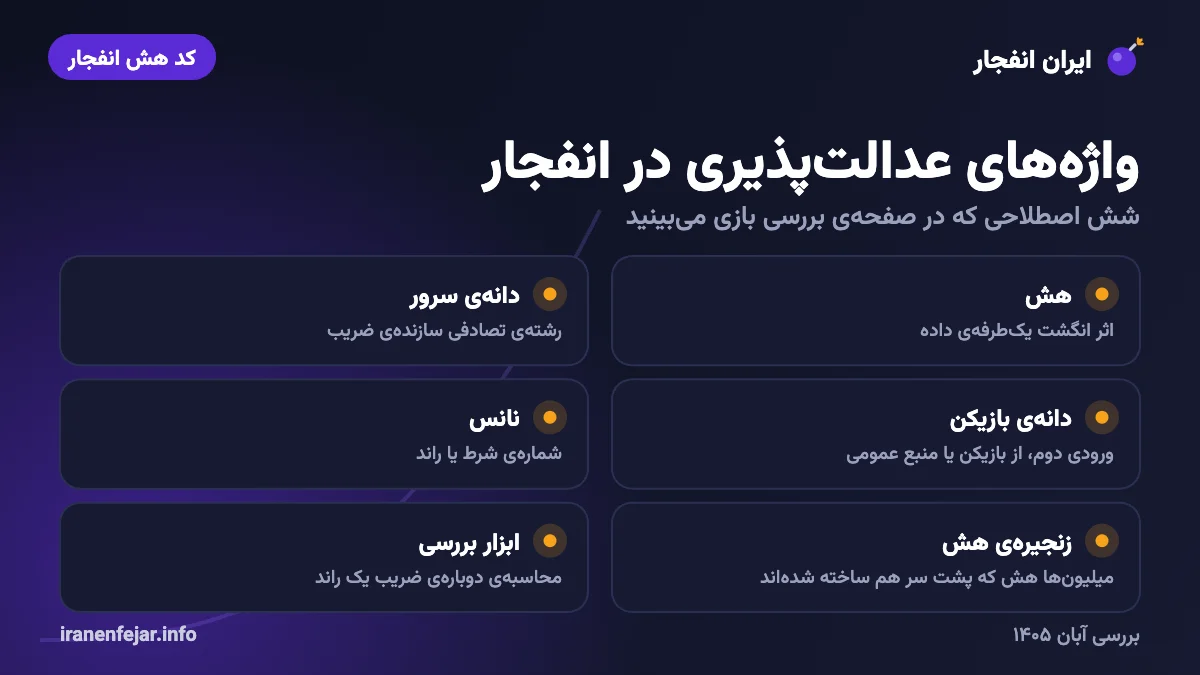
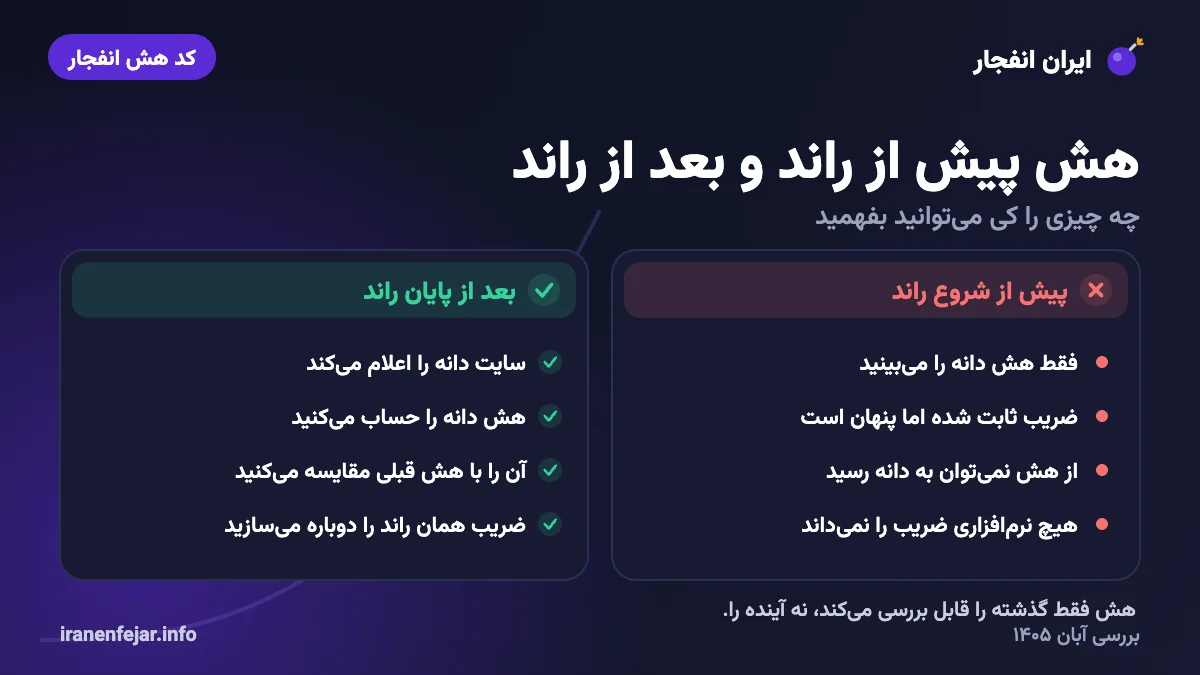
در بازی انفجار عدالتپذیر، سایت پیش از هر راند یک دانهی تصادفی دارد که ضریب آن راند از همان دانه حساب میشود و هش این دانه را پیش از شروع به بازیکنان نشان میدهد. چون هش یکطرفه است، دیدن آن چیزی دربارهی ضریب نمیگوید؛ اما بعد از راند، سایت خود دانه را اعلام میکند و هر کسی میتواند بررسی کند که این دانه همان هش اعلامشده را میسازد. به این ترتیب سایت نمیتواند بعد از دیدن شرطها ضریب را عوض کند.
پیدا کردن دانه از روی هش SHA-256 با فناوری امروز عملا ناممکن است؛ پس هش پیش از راند فقط نشان میدهد که نتیجه از قبل ثابت شده، نه اینکه نتیجه چیست.
محاسبه کد هش
هش با الگوریتمهای مختلفی مثل MD5، SHA-1 و SHA-256 محاسبه میشود. محاسبهی هش برای کامپیوتر بسیار سریع است: ابزارهای آنلاین «تولید هش» یا دستورهای خود سیستمعامل، هش هر متن یا فایلی را در کسری از ثانیه حساب میکنند. آنچه ناممکن است مسیر برعکس است، یعنی پیدا کردن متن یا عدد اصلی از روی هش.
در بازی انفجار هم محاسبهی هش و ضریب برای سرور سایت فقط کسری از ثانیه طول میکشد. پس کوتاه بودن فاصلهی بین دو راند دلیل پیشبینینشدن ضریب نیست؛ حتی با سالها وقت هم نمیتوان از هش اعلامشده به دانه و ضریب رسید.

تبدیل کد hash به عدد
هش در واقع یک عدد بسیار بزرگ است که در مبنای ۱۶ نوشته شده؛ پس «تبدیل هش به عدد» یعنی تبدیل مبنای ۱۶ به مبنای ۱۰، که با ماشینحساب حالت برنامهنویس یا هر مبدل مبنا انجام میشود. مثلا رشتهی ff در مبنای ۱۶ همان عدد ۲۵۵ است و یک هش کامل SHA-256 به عددی تا ۷۸ رقم تبدیل میشود.
در بازیهای انفجار عدالتپذیر، معمولا فقط بخشی از هش به عدد تبدیل میشود؛ مثلا در بوستابیت (Bustabit) ۱۳ کاراکتر اول، یعنی ۵۲ بیت، برداشته و بر ۲ به توان ۵۲ تقسیم میشود تا عددی بین صفر و یک به دست بیاید. بعد فرمول بازی، که سهم سایت هم در آن هست، این عدد را به ضریب انفجار تبدیل میکند. این فرمول در هر سایت فرق دارد و سایت عدالتپذیر آن را در صفحهی بررسی منتشر میکند.
تبدیل هش به MD5 در این فرایند نقشی ندارد و گرفتن هش از یک هش دیگر چیزی را آشکار نمیکند. برای محاسبهی ضریب، دانه یا هش اعلامشدهی همان راند و فرمول منتشرشدهی سایت لازم است؛ با این دو، ضریب راند تمامشده دوباره حساب میشود، نه ضریب راند بعد.
نرم افزار تبدیل کد هش به عدد چه کاری انجام میدهد؟
ابزارهایی که با این نام پیدا میکنید سه دستهاند: مبدل مبنا که رشتهی هش را از مبنای ۱۶ به عدد معمولی تبدیل میکند، ابزار تولید هش که هش MD5 یا SHA-256 یک متن را حساب میکند، و ابزار بررسی (Verifier) خود سایت که با دانهی اعلامشدهی یک راند و فرمول همان بازی، ضریب آن راند را دوباره حساب میکند.
هر سه ابزار فقط با اطلاعاتی کار میکنند که بعد از راند منتشر میشود. پیش از شروع راند تنها چیزی که در دست دارید هش دانه است و هیچ نرمافزاری از آن به دانه و ضریب نمیرسد؛ پس اگر برنامهای با این نام ادعا کند ضریب راند بعد را نشان میدهد، آن را نصب نکنید و برایش پول ندهید.
هک کد hash امکان پذیر است؟
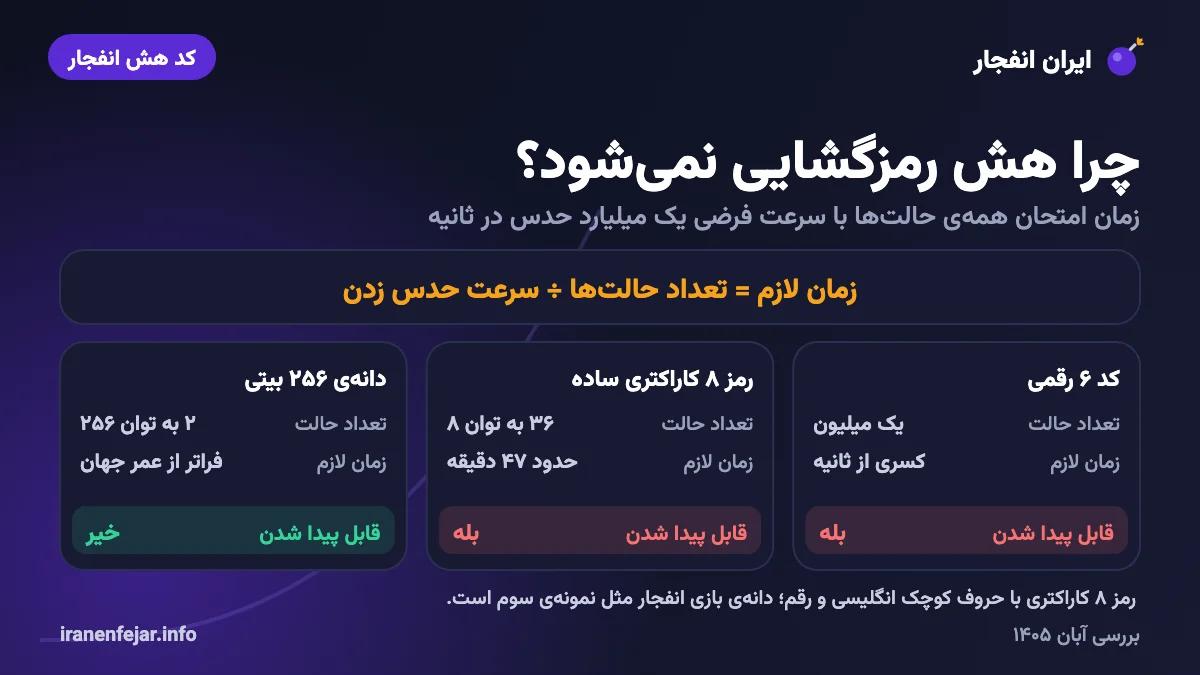
برای پیدا کردن دانه از روی هش SHA-256 راهی جز امتحان کردن حالتها وجود ندارد و یک دانهی تصادفی ۲۵۶ بیتی حدود ۲ به توان ۲۵۶ حالت دارد؛ عددی ۷۸ رقمی که با همهی کامپیوترهای امروز هم در زمان معقولی امتحان نمیشود. برای همین «هک هش» در بازی انفجار عملا ممکن نیست و رباتهایی که ادعای پیشبینی ضریب دارند یا نرمافزارهایی که میگویند از روی هش ضریب راند بعد را پیدا میکنند، کلاهبرداریاند.
ضریب داخل هش «پنهان» نشده است؛ ضریب از دانه حساب میشود و هش فقط اثر انگشت همان دانه است. تنها راه رسیدن به دانه این است که سایت خودش آن را بعد از راند اعلام کند.
عددهایی مثل «چند ساعت» یا «۸ تا ۱۳ ساعت» که برای شکستن هش گفته میشود هم درست نیست. اگر کسی ادعا کند هش راند بعد را میشکند، یا اشتباه میکند یا میخواهد فایل و ربات جعلی بفروشد.
- برای کسب اطلاعات بیشتر در این مورد می توانید به مقاله هک بازی انفجار مراجعه کنید.

سایت تبدیل کد هش
سایتهایی که با نام «تبدیل هش» یا «رمزگشایی هش» شناخته میشوند دو کار انجام میدهند: یا هش یک متن را با MD5 یا SHA-256 حساب میکنند، یا هش دادهشده را در فهرست بزرگی از هشهای از پیش محاسبهشده جستوجو میکنند. روش دوم فقط برای متنهای کوتاه و رایج، مثل رمزهای ساده، نتیجه میدهد و برای دانهی تصادفی و طولانی بازی انفجار هیچ نتیجهای ندارد.
پس اگر هش راندی را که هنوز تمام نشده در این سایتها وارد کنید، چیزی پیدا نمیشود. کاربرد درست آنها بعد از راند است: دانهی اعلامشده را وارد کنید و ببینید هش آن با هشی که سایت پیش از راند نشان داده بود یکی است یا نه.
تبدیل هش یک راند تمامشده به ضریب تقلب نیست؛ همان بررسیای است که سایتهای عدالتپذیر خودشان پیشنهاد میکنند. اما ادعای پیدا کردن ضریب راند بعد از روی هش، از رایجترین ادعاهای تقلب در بازی انفجار است و جواب نمیدهد.
سایتهایی که بازی انفجار دارند
تبدیل کد هش به متن
در حالت کلی، تبدیل هش به متن ممکن نیست؛ بینهایت متن مختلف به هشهایی با طول ثابت تبدیل میشوند و هش اطلاعات کافی برای ساختن دوبارهی متن را ندارد. سایتهایی که «تبدیل هش به متن» انجام میدهند، فقط هش متنهای شناختهشده را از قبل ذخیره کردهاند و اگر متن شما در فهرستشان نباشد، جوابی پیدا نمیکنند.
طول هش به الگوریتم بستگی دارد، نه به طول متن: هش SHA-256 یک کلمه و هش یک فایل چند گیگابایتی هر دو ۶۴ کاراکترند. اگر میخواهید متنی را پنهان کنید و بعدا دوباره بخوانید، باید از رمزگذاری با کلید (مثل AES) استفاده کنید، نه هش.
تبدیل کد hash به md5
MD5 خودش یکی از الگوریتمهای هش است؛ پس «تبدیل هش به MD5» در عمل یعنی گرفتن هش MD5 از یک متن یا از یک هش دیگر. حاصل، یک هش ۳۲ کاراکتری تازه است که چیزی از ورودی یا ضریب راند را آشکار نمیکند. از سالها پیش، چون روش ساختن دو ورودی با هش یکسان (برخورد) برای MD5 پیدا شده، این الگوریتم برای کاربردهای امنیتی توصیه نمیشود و بازیهای عدالتپذیر معمولا SHA-256 به کار میبرند.
تبدیل هش به عدد هم سخت نیست و یک مبدل مبنا آن را فورا انجام میدهد؛ اما عدد حاصل فقط وقتی به ضریب انفجار میرسد که فرمول همان سایت روی هش یا دانهی همان راند اجرا شود. چیزی که هیچ ابزاری ندارد، دانهی راند بعد است.
تبدیل کد md5 به sha256 hash
MD5 را نمیتوان به SHA-256 «تبدیل» کرد؛ هر دو هشاند و هر کدام فقط از روی ورودی اصلی حساب میشوند. SHA-256 هشی ۲۵۶ بیتی (۶۴ کاراکتر) از خانوادهی SHA-2 است که در بیتکوین و بیشتر بازیهای انفجار عدالتپذیر به کار میرود و برخلاف MD5، روش عملی برای ساختن برخورد یا پیدا کردن ورودی آن شناخته نشده است.

تبدیل کد هش به ضریب بازی انفجار
تبدیل هش به ضریب همان کاری است که سرور سایت در هر راند انجام میدهد و بازیکن فقط برای راندهای تمامشده میتواند آن را تکرار کند. هدف این کار پیشبینی ضریب راند بعد نیست؛ بررسی این است که ضریب اعلامشده واقعا از دانهای آمده که سایت پیش از راند به آن متعهد شده بود.
سرور این محاسبه را در کسری از ثانیه انجام میدهد، اما نتیجه را تا لحظهی انفجار نشان نمیدهد؛ بازیکنان فقط بالا رفتن نمودار را میبینند و ضریب نهایی وقتی آشکار میشود که نمودار منفجر شود.
در عمل، دانهها معمولا از قبل ساخته شدهاند؛ مثلا بوستابیت زنجیرهای از ۱۰ میلیون هش SHA-256 ساخت که هر عضو آن هش عضو قبلی است و راندها از انتهای زنجیره به ابتدا مصرف میشوند. برای همین با هش کردن هش هر راند به هش راند قبلی میرسید، اما از هش راند قبلی نمیتوان به راند بعد رسید. برای آشنایی با بقیهی کارهای سرور، نحوهی کار سرور بازی انفجار را هم بخوانید.
بررسی عدالتپذیری یک راند انفجار با هش
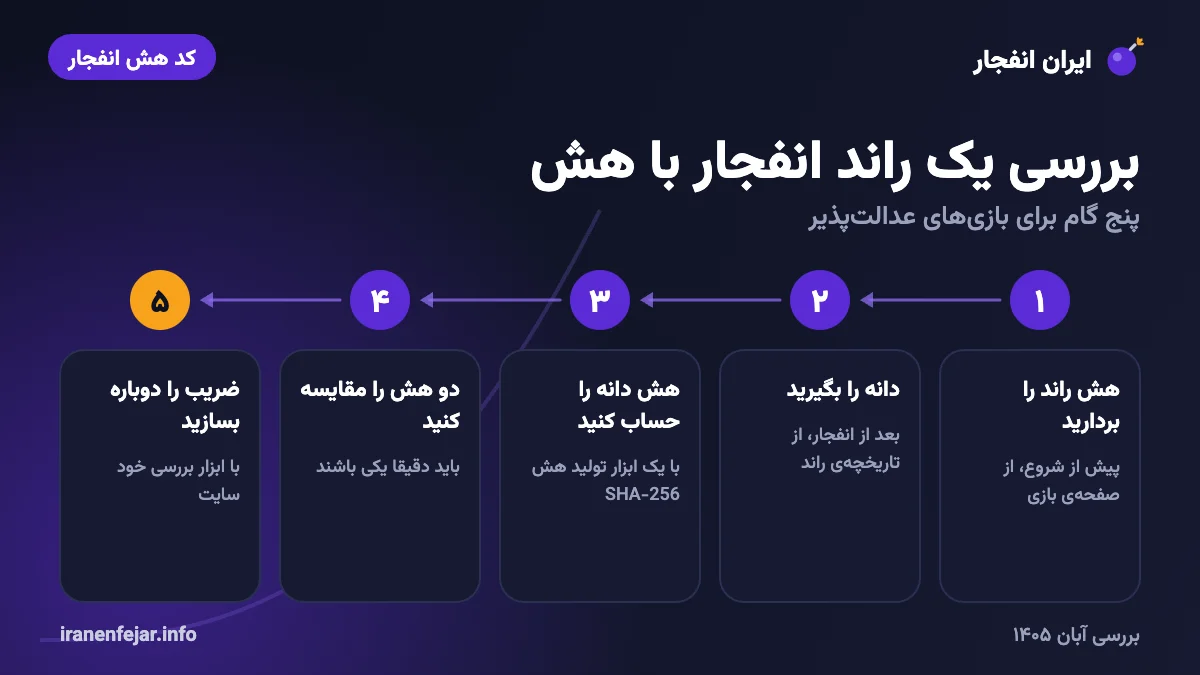
در بازی عدالتپذیر، بررسی یک راند چند دقیقه بیشتر طول نمیکشد. پیش از شروع، هش راند را از صفحهی بازی یادداشت کنید. بعد از انفجار، دانه یا هش اعلامشدهی همان راند را بردارید و هش SHA-256 آن را با یک ابزار تولید هش حساب کنید؛ نتیجه باید دقیقا همان هشی باشد که پیش از راند دیده بودید.
سپس دانه را در ابزار بررسی خود سایت یا فرمول منتشرشدهی آن وارد کنید؛ ضریبی که به دست میآید باید با ضریب انفجار همان راند یکی باشد. اگر هشها یکی نبودند، یا سایت دانهها را منتشر نمیکند و فرمولش را توضیح نمیدهد، نمیتوانید درستی ضرایب را بسنجید.
استفاده این کد در بازی انفجار ایده چه کسی بوده است؟
ادعای اینکه فرشید مونتیگو سازندهی بازی انفجار است و ایدهی استفاده از کد هش از او بوده، در بررسی ما تأیید نشد. اولین بازی کراش آنلاین معمولا مانیپات (MoneyPot) دانسته میشود که در سال ۲۰۱۴ در فضای بیتکوین راه افتاد و بعدها با نام بوستابیت ادامه پیدا کرد؛ سیستم عدالتپذیری آن را هم توسعهدهندهاش، اریک اسپرینگر (Eric Springer)، اضافه کرد.
کد هش در تراست والت
در کیف پولهای رمزارز مثل تراست ولت (Trust Wallet)، هر تراکنش یک هش یا شناسهی تراکنش (TxID) دارد که در جزئیات همان تراکنش دیده میشود. این هش اثر انگشت اطلاعات تراکنش است و با آن میتوانید تراکنش را در مرورگر بلاکچین پیدا کنید؛ رمز یا کلید کیف پول نیست. اما عبارت بازیابی کیف پول را هرگز به کسی ندهید، حتی اگر ادعا کند برای «بررسی هش» لازم است.
زمان مورد نیاز برای شکستن کد هش بازی انفجار
شکستن هش یعنی امتحان کردن ورودیها تا یکی همان هش را بسازد. حتی با فرض یک میلیارد میلیارد حدس در ثانیه، امتحان کردن همهی حالتهای یک دانهی ۲۵۶ بیتی بیش از ۱۰ به توان ۵۱ سال طول میکشد، در حالی که عمر جهان حدود ۱۴ میلیارد سال است. پس زمان شکستن هش بازی انفجار را نمیتوان با ساعت یا روز اندازه گرفت.
امنیت کد هش مورد قبول است؟
امنیت هش به الگوریتم و ورودی بستگی دارد. SHA-256 امروز امن به حساب میآید و در بیتکوین، گواهیهای امنیتی سایتها و بازیهای عدالتپذیر استفاده میشود، اما MD5 و SHA-1 ضعفهای شناختهشده دارند و برای کاربردهای امنیتی کنار گذاشته شدهاند. نقطهی ضعف معمولا ورودی است: هش یک رمز کوتاه یا رایج با جستوجو در فهرستهای آماده پیدا میشود، اما هش یک دانهی تصادفی و طولانی نه.
کدهای یکبار مصرفی که برنامههایی مثل گوگل آتنتیکیتور (Google Authenticator) میسازند هم با یک تابع هش از یک کلید مخفی و زمان فعلی ساخته میشوند و معمولا هر ۳۰ ثانیه عوض میشوند. امنیت این کدها از مخفی ماندن کلید میآید؛ پس کد تأیید یا کلید پشتیبان را هرگز به کسی که ادعای هک یا «فعالسازی ربات» دارد، ندهید.
کد Hash سایت های مختلف فرق می کند؟
الگوریتم هش، مثلا SHA-256، همهجا یکسان است و برای یک ورودی همیشه همان خروجی را میدهد. اما هر سایت دانههای خودش را میسازد و فرمول تبدیل هش به ضریب، سهم سایت و اینکه دانهی بازیکن (Client Seed) هم در محاسبه هست یا نه، از سایتی به سایت دیگر فرق میکند؛ برای همین ابزار بررسی یک سایت را نمیتوان برای سایت دیگری به کار برد.
هشها الگوی رفتاری ندارند و «ریتمخوانی» یا دنبال کردن نمودار و تاریخچهی ضرایب انفجار ضریب راند بعد را پیشبینی نمیکند؛ هر راند مستقل است و سهم سایت در فرمول، میانگین نتیجهی بازیکن را در بلندمدت منفی میکند. اگر سایتی هش و دانهی راندها را منتشر نمیکند یا ابزار بررسی ندارد، درستی ضرایبش را نمیتوانید بسنجید.
جمعبندی کد هش بازی انفجار
کد هش اثر انگشت یکطرفهی داده است و در بازی انفجار عدالتپذیر نشان میدهد که ضریب هر راند پیش از ثبت شرطها ثابت شده است. نرمافزارهای تبدیل هش به عدد، تولید هش یا رمزگشایی فقط روی راندهای تمامشده یا متنهای ساده کار میکنند و هیچکدام ضریب راند بعد را پیدا نمیکنند. اگر بازی میکنید، از هش برای بررسی راندها استفاده کنید و به هر برنامهای که ادعای پیشبینی ضریب از روی هش دارد، اعتماد نکنید.
سوالات متداول
امنیت کد هش به چه صورت می باشد؟
امنیت هش به الگوریتم بستگی دارد. SHA-256 امروز امن است و روش عملی برای برگرداندن آن شناخته نشده، اما MD5 و SHA-1 ضعفهای شناختهشده دارند و برای کاربردهای امنیتی توصیه نمیشوند.
چه مدت زمانی برای شکستن قفل این کد زمان لازم است؟
هش قفل یا رمزی نیست که در چند ساعت باز شود. برای پیدا کردن دانهی ۲۵۶ بیتی از روی هش SHA-256 باید تقریبا همهی حالتها را امتحان کرد که حتی با سریعترین کامپیوترها بسیار بیشتر از عمر جهان طول میکشد؛ عدد «۸ تا ۱۳ ساعت» درست نیست.
هش در بازی انفجار سایت ها، متفاوت می باشد؟
الگوریتم هش، مثلا SHA-256، در همهی سایتها یکسان است، اما دانهها، فرمول تبدیل هش به ضریب و سهم سایت در هر سایت فرق دارد. بهروز یا معروف بودن سایت هم ضریب را قابل پیشبینی نمیکند.
ایده استفاده از کد هش در الگوریتم بازی انفجار متعلق به چه کسی بوده است؟
این ادعا که ایده از فرشید مونتیگو بوده، در بررسی ما تأیید نشد. اولین بازی کراش آنلاین معمولا مانیپات دانسته میشود که در سال ۲۰۱۴ راه افتاد و بعدها با نام بوستابیت ادامه پیدا کرد؛ سیستم عدالتپذیری آن را توسعهدهندهاش، اریک اسپرینگر، اضافه کرد.
کد هش قابل هک شدن می باشد؟
از روی هش SHA-256 نمیتوان به دانه و ضریب راند رسید و هیچ روش عملی برای این کار شناخته نشده است. برنامههایی که با ادعای هک هش فروخته میشوند، معمولا کلاهبرداری یا بدافزارند.
سایتهایی که هش را به MD5 تبدیل میکنند چه کاری انجام میدهند؟
این سایتها هش MD5 یا SHA-256 یک متن را حساب میکنند یا هش را در فهرستی از هشهای آماده جستوجو میکنند. در این مطلب لینک سایت خاصی قرار ندادهایم؛ هر ابزار تولید هش برای بررسی دانهی یک راند تمامشده کافی است، اما هیچکدام ضریب راند بعد را نشان نمیدهد.
hash کد به چه صورت در الگوریتم بازی انفجار به یک ضریب انفجار تبدیل می شود؟
در بازیهای عدالتپذیر، بخشی از هش (مثلا ۱۳ کاراکتر اول، یعنی ۵۲ بیت) به عدد تبدیل میشود و فرمول منتشرشدهی سایت، که سهم سایت هم در آن هست، آن را به ضریب تبدیل میکند. MD5 و «رمزگشایی» در این فرایند نقشی ندارند و فرمول هر سایت با سایت دیگر فرق دارد.
با هش یک راند میتوان ضریب راند بعد را پیشبینی کرد؟
خیر. هش هر راند فقط اثر انگشت دانهی همان راند است و از روی آن نمیتوان به دانه رسید؛ در روش زنجیرهی هش هم هر هش فقط به راند قبلی وصل میشود، نه راند بعد. هش فقط برای بررسی راندهای تمامشده به کار میآید.
رمزگشایی کد هش ممکن است؟
هش رمزگذاری نیست که رمزگشایی شود؛ تابعی یکطرفه است و کلیدی برای برگرداندنش وجود ندارد. سایتهای «رمزگشایی هش» فقط هش متنهای کوتاه و رایجی را که از قبل ذخیره کردهاند پیدا میکنند و برای دانهی تصادفی بازی انفجار نتیجهای ندارند.
چطور یک راند بازی انفجار را با هش بررسی کنیم؟
هش راند را پیش از شروع یادداشت کنید و بعد از راند، دانه یا هش اعلامشدهی آن را بگیرید. هش SHA-256 آن را با یک ابزار تولید هش حساب کنید و با هش قبلی مقایسه کنید؛ بعد دانه را در ابزار بررسی خود سایت وارد کنید تا ضریب دوباره حساب شود. اگر یکی نبود، به ضرایب آن سایت اعتماد نکنید.
فرق MD5 و SHA-256 چیست؟
هر دو تابع هشاند؛ MD5 خروجی ۱۲۸ بیتی (۳۲ کاراکتر) و SHA-256 خروجی ۲۵۶ بیتی (۶۴ کاراکتر) میدهد. MD5 ضعف شناختهشده در برابر برخورد دارد و برای امنیت توصیه نمیشود، اما SHA-256 امروز امن است و در بیتکوین و بیشتر بازیهای عدالتپذیر استفاده میشود.
اگر سایتی هش راندها را نشان ندهد یعنی چه؟
یعنی بازی آن سایت عدالتپذیر نیست یا دستکم امکان بررسی ندارد و نمیتوانید مطمئن شوید که ضریب پیش از ثبت شرطها ثابت شده است. این بهتنهایی ثابت نمیکند سایت تقلب میکند، اما درستی ضرایبش را هم نمیتوانید بسنجید.